WordPressのプラグイン放置とは、インストールしたまま更新も削除もせず運用を続けている状態を指します。放置はサイト改ざん・表示崩れ・集客停止という三つのリスクを同時に抱え込む行為であり、更新サイクルを決めて仕組み化することが唯一の対策です。本記事では、放置が起きる原因と、月次で回せる具体的なチェック手順を整理します。
プラグイン放置で起きる3つの実害
プラグイン放置の実害は「セキュリティ」「機能」「集客」の3方向に出ます。中でも深刻なのが脆弱性を突かれた改ざんで、更新が止まったサイトは攻撃側から見て格好の標的です。Web担当者Forumの記事では、管理されないまま残された「野良サイト」が狙われる傾向と、WordPress改ざんの手口の変化が指摘されています。
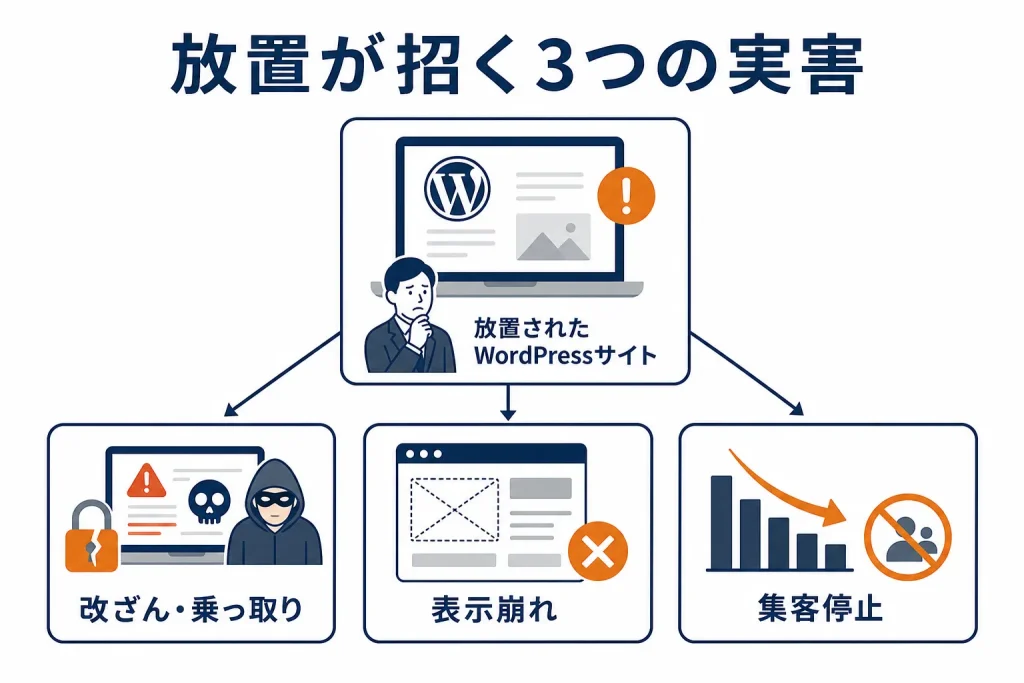
- セキュリティ:古いプラグインの既知の脆弱性から侵入され、不正なリダイレクトやスパムページを埋め込まれる
- 機能:PHPやWordPress本体のバージョン更新に追随できず、フォーム送信やレイアウトが突然壊れる
- 集客:改ざん検知で検索結果に警告が付く、あるいは記事更新が止まり順位が落ちる
特に見落とされやすいのが3つ目です。プラグイン自体は動いていても、サイトマップ出力や構造化データが古い仕様のままだと、検索エンジンにもAI検索エンジンにも正しく読まれません。
放置が起きる3つの原因と回避策
放置は怠慢ではなく、運用設計の欠落から起こります。原因は「担当不在」「更新が怖い」「入れっぱなし」の3つに集約されます。
よくある失敗パターン
- 制作会社に任せきりで保守契約が切れている:納品後のサーバー・管理画面のID管理が曖昧になり、誰も更新できない
- 一度更新して画面が崩れた経験がある:以降こわくて触れず、数年分の更新が溜まる
- 試しに入れたプラグインを停止しただけ:ファイルは残り、脆弱性は生きたまま
回避策はシンプルです。更新担当を決め、バックアップ取得→ステージングで検証→本番反映という順序を固定し、使わないプラグインは停止ではなく削除する。更新作業の具体的な流れは安全な更新手順と確認項目をまとめた記事も参考になります。
月次で回すプラグイン棚卸しチェックリスト
放置を防ぐ最短ルートは、月1回30分の棚卸しをルーティン化することです。以下の項目を毎月同じ日に確認すれば、重大な事故はほぼ防げます。
| 確認項目 | 判断基準 | 対応 |
|---|---|---|
| 更新通知の有無 | 未更新が1件でもある | バックアップ後に更新 |
| 最終更新日 | 1年以上更新なし | 代替プラグインを検討 |
| 停止中のプラグイン | 3カ月以上使っていない | 削除する |
| 機能の重複 | SEO系・キャッシュ系が複数 | 1つに統合 |
| 管理画面ログイン | 不要アカウントが残存 | 権限を見直し削除 |
| フォーム動作 | 送信・受信が正常か | テスト送信で確認 |
機能の重複は特に要注意です。セキュリティ系やキャッシュ系を複数入れると競合してログインできなくなる事故が起きます。導入前に役割の重なりを確認する視点は、プラグインを選ぶ段階の基準としても有効です。
「更新されないサイト」にしない運営の仕組み化
プラグインの更新と同じくらい、コンテンツの更新停止も放置のサインです。最終更新が数年前のまま並ぶサイトは、読者にも検索エンジンにも「管理されていない」と判断されます。保守と更新は、人の意志ではなく仕組みで回すべきです。
具体的には、次の3点を自動化・定期化の対象にします。
- プラグイン更新:マイナー更新は自動更新をオン、メジャー更新のみ手動で検証
- バックアップ:日次取得+外部ストレージ保管。復元テストも年1回実施
- 記事更新:新規投稿と既存記事のリライトを月次スケジュールに組み込む
3つ目を人手だけで続けるのは現実的に難しく、ここが最初に止まります。AP Writer Proでは、毎朝の記事下書き自動生成に加え、公開済み記事をSearch Consoleのデータと突き合わせて定期的に書き直すリフレッシュ機能を用意しています。例えば検索順位が下がった記事や情報が古くなった記事を優先的に対象とすることで、「書いて終わり」を防げます。更新日の表示を含めた鮮度の伝え方も合わせて設計すると効果的です。
AP Writer Proは、自社サイトのURLを読み込んで事業内容や強み、語り口を学習し、「うちの話」として記事を自動生成するWordPressプラグインです。毎朝の下書き生成と公開済み記事のリフレッシュによって、更新が止まったまま放置されるサイトになることを防ぎます。あわせて目次の自動生成や構造化データ出力、ChatGPTなどAI検索からの流入計測といったLLMO対策機能も提供し、運営の手間を抑えながらサイトを育て続けられる設計にしています。
This article was drafted with AI assistance and reviewed and edited by APWP before publication.
